
セキュリティ
インフラ
sonar ATSは、グローバル展開している大手企業も数多く利用している、
Microsoft社のクラウドプラットフォーム「Microsoft Azure」上で運用しています。
-

広範囲なコンプライアンス
Azureは90以上のコンプライアンス認証を持つ業界最先端のクラウドプラットフォームです。セキュリティおよび信頼性のための、ISO/IEC27001:2013やNIST SP 800-53などの主要な業界標準に準拠しています。
Azure コンプライアンス -

データベースの冗長化
データベースのインスタンスやストレージは3重化されており、サーバーダウンやストレージ障害などが発生しても、データの保全、サービスの継続性が担保されています。
Azure SQL Database と SQL Managed Instance の高可用性 - ゾーン冗長の構成 Azure Storage の冗長性 -

データバックアップ
自動バックアップ機能で35日間のデータが保存されます。復元はポイントインタイムリストア機能により任意の時点に復元可能です。
自動バックアップ 自動データベース バックアップを使用して復旧する -

-

通信の暗号化
データ通信は全て暗号化されており、重要な情報を安全にやりとりできます。脆弱性の発見されたプロトコルは随時使用を停止します。
-

監視
Azure上での操作、データアクセス、処理等のログが取得され、モニタリング機能により監視・監査されています。また、高度な脅威保護機能により、リスク検出・通知・分析機能が提供されています。
Azure の高度な脅威検出 Azure セキュリティのログと監査 -

役割ベースによるアクセス制御(RBAC)
システムリソースへのアクセス権を役割ごとに設定し、ユーザーごとに必要最低限の権限と役割分担を実装します。
Azure ロールベースのアクセス制御 (Azure RBAC) とは -
ペネトレーションテスト・脆弱性診断
対象のサーバ・ネットワークに対して、外部の専門機関によるペネトレーションテスト及び脆弱性診断を定期的に実施し、最高ランクの評価を得ています。
アプリケーション
外部監査による安全性の担保と万全の開発体制で最高レベルのセキュリティ対策を実現しています。
-

脆弱性診断
外部の専門機関による定期的な脆弱性診断を受け、最高ランクの評価を得ています。
-

独自のセキュリティポリシー
システム開発環境、運用ルール等、万全のサービスを提供するため、独自のセキュリティポリシーに則り、開発・運用を行っています。
運用
セキュリティに配慮した利用者アクセスを提供します。
-

パスワード
強度の高いパスワードを設定可能です(最長100文字、システムで表示可能な記号や空白の使用を許可、予約語の使用禁止)。安全性の高いアカウントのロックアウトや定期的なパスワード変更を任意で設定できます。
-

IPフィルタリング
IPアドレスによるアクセス制御で、特定の環境のみで利用することが可能です。
-

シングルサインオン連携
すでに利用している認証基盤(Google、AzureAD等)と連携可能で、安全性・利便性を高められます。
-

ログの取得・提供
利用ユーザーの操作ログを取得し1年間保存しています。ログはsonar ATS上でユーザーに開示しています。ご利用企業様のセキュリティポリシーに合わせた追加の対策も可能です。
-

アカウント機能制御
ユーザー毎に利用できる機能を制限でき、ダウンロード禁止等の権限や特定情報へのアクセス制限を設定できます。また、JPCERT/CC等のセキュリティ関連機関、Microsoft等のプロダクト・サービスベンダーから定期的に情報収集し、脆弱性が発見された場合は即座に対応します。
-

多要素認証
ID・パスワードに加えて、認証アプリでの認証を提供し、ログイン時のセキュリティを強化します。ユーザー毎に有効無効を設定できます。
個人情報保護方針

情報セキュリティポリシー
-

Thinkingsにおける「sonar ATS」サービスシリーズを提供する事業部は、情報セキュリティマネジメントシステム(ISMS)に関する国際規格に基づく認証「ISO/IEC 27001」、ISMSクラウドセキュリティ認証の国際規格「ISO/IEC 27017」、およびプライバシー情報マネジメントシステム認証の国際規格「ISO/IEC 27701」を取得しています。 これらの規格に対応した情報セキュリティ管理体制を構築・運用し、お客様の情報を適切に処理しています。
情報セキュリティ方針 適用宣言書 -
ISO/IEC 27001:ISMS認証について
適用規格 JIS Q 27001:2025(ISO/IEC 27001:2022+Amd 1:2024) 登録番号 JUSE-IR-467 登録組織 Thinkings株式会社 登録範囲 採用管理クラウドサービスの開発・サポート 有効期間 2023年12月21日~2026年12月20日
(初回登録日:2020年12月21日)審査機関 一般財団法人 日本科学技術連盟 ISO審査登録センター -
ISO/IEC 27017:ISMSクラウドセキュリティ認証について
適用規格 JIP-ISMS517-1.0(ISO/IEC27017:2015 に基づく ISMS クラウドセキュリティ認証に関する要求事項) 登録番号 JUSE-IR-467-CS01 登録組織 Thinkings株式会社
Marketing / Inside Sales & PR、Enterprise Sales、Solution Sales、sonar store、Tech & Design Center登録範囲 採用管理クラウドサービスの開発・サポート
ISMS-CS種別/サービス名:
クラウドサービスプロバイダ/sonar ATS
クラウドサービスカスタマ/Microsoft Azure有効期間 2023年12月21日~2026年12月20日
(初回登録日:2020年12月21日)審査機関 一般財団法人 日本科学技術連盟 ISO審査登録センター -
ISO/IEC 27701:ISMSプライバシー情報マネジメントシステム認証について
適用規格 JIS Q 27701:2024(ISO/IEC 27701:2019) 登録番号 JUSE-IR-467-PI01 登録組織 Thinkings株式会社 登録範囲 1. PII 管理者としての次の活動
・自社サービスのプロモーション、マーケティング、営業活動
2. PII 処理者としての次の活動
・採用管理クラウドサービスにおける顧客ユーザー情報の管理及び顧客の採用応募者管理有効期間 2023年12月21日~2026年12月20日
(初回登録日:2020年12月21日)審査機関 一般財団法人 日本科学技術連盟 ISO審査登録センター -
以下のホワイトペーパーは、ISO/IEC 27017:2015(情報セキュリティ技術ISO27002に基づくクラウドサービスのための情報セキュリティ管理策の実践の規範)に準拠したISMS(情報セキュリティマネジメントシステム)で求められている要求事項の実現のために、お客様に対し提供しているセキュリティ仕様について明確にしたものです。
sonar ATS ホワイトペーパー
セキュリティへの取り組みについて
-
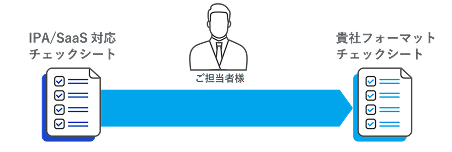
sonar ATSの導入検討に際して、セキュリティを監査する部門のご担当者様向けに、セキュリティチェックシート、ISMS適用宣言書を公開しています。
詳しく見る
また、sonar ATSではサービスのセキュリティを確保するため第三者機関によるセキュリティ診断を実施しています。

豊富なsonar ATS資料集
全体像からシーン別、キャリア特化の資料まで、
sonar ATSの理解が深まるラインナップ。